L’open rate non è più affidabile (e ora nemmeno legittimo)
Chi lavora nell’email marketing lo sa già da un po’: l’open rate – la percentuale di destinatari che apre un’email rispetto a quelle consegnate, rilevata tramite un pixel di tracciamento invisibile – non è più la metrica affidabile di un tempo. Prima i filtri di sicurezza aziendali, che aprono i messaggi al posto dell’utente, e i client di posta che bloccano le immagini, lasciando fuori dal conteggio letture reali, poi, a settembre 2021, la Mail Privacy Protection di Apple: con iOS 15 immagini e tracking pixel vengono precaricati sui server Apple a prescindere dall’apertura, mascherando IP e posizione e generando aperture “fantasma”. Si sommano così errori di segno opposto: letture vere mai registrate, aperture registrate senza nessuno che legga. Il risultato è che la metrica che per anni abbiamo usato come bussola racconta ogni giorno che passa performance sempre più inesatte.
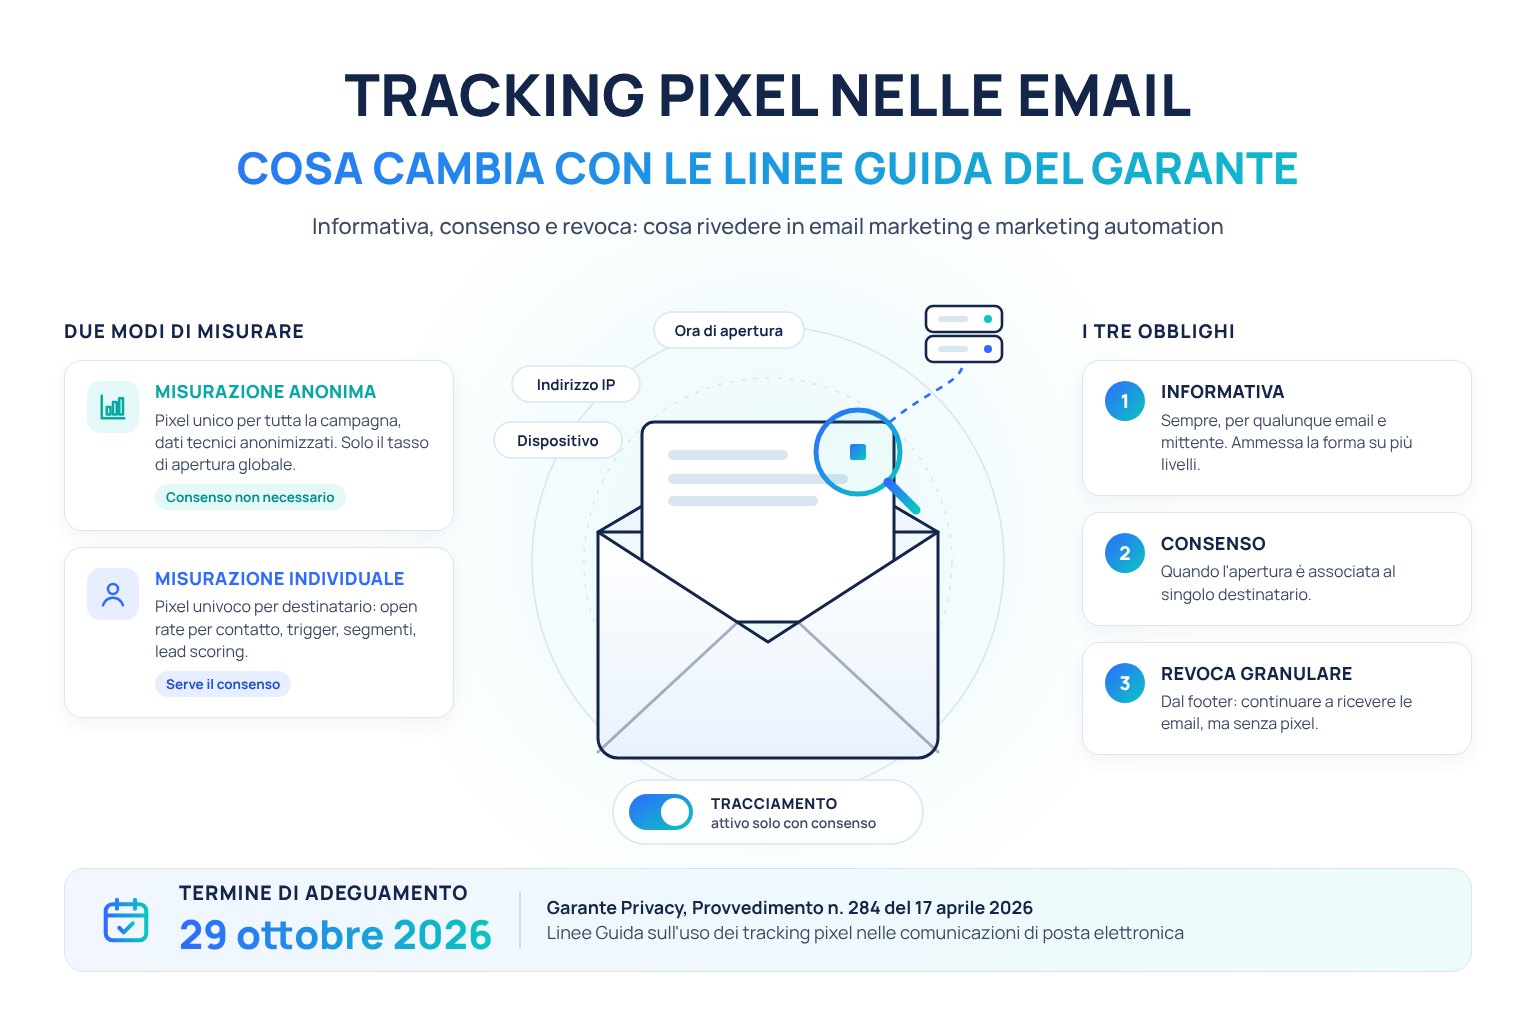
Oggi si aggiunge un nuovo elemento che non riguarda solo l’accuratezza del dato, ma anche la sua legittimità. Il Garante per la protezione dei dati personali ha adottato il 17 aprile 2026 le Linee Guida sull’uso dei tracking pixel nelle email, pubblicate in Gazzetta Ufficiale il 29 aprile 2026. Da quella data è scattato un periodo di adeguamento di sei mesi: il termine per essere conformi è il 29 ottobre 2026. Chi utilizza l’email come canale di marketing ha poco tempo per rimettere mano a informative, consensi e logiche di tracciamento.
Questa guida ti accompagna passo dopo passo, dal provvedimento alle azioni concrete da mettere in campo.
Il tracking pixel e cosa stabilisce il Garante
Cos’è un tracking pixel
Il tracking pixel è una piccola immagine, spesso trasparente e di un solo pixel, ospitata su un server remoto e non contenuta nell’email. All’apertura del messaggio un codice HTML invia una richiesta al server del mittente e il client di posta scarica l’immagine, che l’utente di norma non vede. Così il server registra l’apertura e può ricavare altre informazioni: indirizzo IP, tipo di dispositivo, tempo di consultazione, numero di aperture successive. Di regola il pixel è univoco per singolo destinatario e serve per la deliverability, per contrastare lo spam, per misurare le performance e per individuare il phishing. Funziona solo se il download delle immagini è attivo: in lettura solo testo non viene scaricato.
Cosa dice il provvedimento
Inserire un pixel in un’email equivale a scrivere e poi leggere informazioni sul terminale del destinatario: si applica quindi la stessa logica dei cookie, cioè l’art. 122 del Codice Privacy, che richiede il consenso dell’utente, salvo eccezioni. Il Garante definisce il pixel uno strumento “occulto” e vede il problema principale proprio in questo carattere nascosto, prima ancora che in ciò che può rivelare su gusti e comportamenti. Da qui derivano tre obblighi:
- Informativa sempre obbligatoria: qualunque sia lo scopo dell’email (commerciale, di servizio, istituzionale) e chiunque sia il mittente. È ammessa una forma semplificata e su più livelli: una versione sintetica alla raccolta dell’indirizzo, con link a un’informativa più estesa.
- Consenso quando il tracciamento è individuale: se il pixel permette di associare l’apertura a uno specifico destinatario (ad esempio per misurare l’open rate di newsletter e DEM), serve il consenso specifico, salvo le deroghe previste dal Garante.
- Revoca facile e granulare: l’utente deve poter revocare il consenso in qualsiasi momento, anche solo in parte, continuando a ricevere le email senza il pixel: una scelta diversa dalla disiscrizione. Nel footer va previsto un link, o un’icona standardizzata, verso un’area dedicata a queste preferenze.
Il provvedimento suggerisce anche una misura di privacy by design: far viaggiare nella richiesta del pixel un identificativo inintelligibile e non sequenziale invece dell’indirizzo email, tenendo la corrispondenza in un layer interno della piattaforma. Non è un obbligo, ma il principio sì: chi non la adotta deve dimostrare, per accountability, di aver ridotto in altro modo il rischio di identificabilità. Vale la pena chiedere al proprio vendor provider di email marketing come costruisce l’URL del pixel e se l’indirizzo email compare in chiaro, anche solo come parametro.
Quando serve il consenso: misurazione anonima o individuale
Misurazione statistica e anonima: per questo uso non serve il consenso, perché rientra tra le deroghe previste dal Garante. Si tratta di contare la percentuale globale di aperture di una campagna, per migliorare la deliverability e contrastare lo spam, a una condizione: la misurazione non deve essere personalizzata. Il Garante suggerisce un pixel unico e identico per tutti i destinatari della stessa campagna e l’anonimizzazione dei dati tecnici correlati, a partire da IP e client. Nella pratica il tasso di apertura non è più riconducibile al singolo contatto: niente segmenti, trigger o lead scoring costruiti sull’apertura.
Misurazione individuale: richiede un consenso specifico e preventivo per i nuovi trattamenti, mentre per quelli già in corso vale il regime transitorio. Rientrano in questo caso tutti gli usi che legano l’apertura al singolo destinatario: sapere se ha aperto l’email, adattare oggetto o frequenza in base al suo comportamento, profilarlo per finalità commerciali.
La deroga, però, è difficile da applicare: di regola i tracciatori sono univoci per singolo destinatario, ed è la configurazione di default di quasi tutti gli strumenti di email marketing e marketing automation. La misurazione individuale è quindi la casistica in cui ricade di fatto quasi tutto l’email marketing.
Le semplificazioni e il regime transitorio
Per evitare la “consent fatigue” il Garante ammette due semplificazioni:
- Consenso unico. Il consenso al tracking pixel può essere ricompreso nel consenso generale alla ricezione di comunicazioni promozionali, purché la richiesta sia formulata in modo neutro, senza forzature.
- Regime transitorio per i trattamenti già in corso (liste e newsletter attuali), che si distingue così dai nuovi trattamenti:
- Nuovi trattamenti: informativa prima dell’uso del pixel e consenso preventivo, preferibilmente raccolto quando si acquisisce l’indirizzo email.
- Trattamenti già in corso: informativa con il primo invio utile o nel primo momento di discontinuità disponibile. Resta il presupposto giuridico già in uso, ma va implementato e reso noto un meccanismo di revoca anche granulare, con la massima riconoscibilità, visibilità e facilità d’uso. Il regime è destinato a essere dismesso man mano che si avviano nuovi trattamenti, soggetti al consenso preventivo.
In entrambi i casi chi rifiuta il tracciamento deve poter continuare a usare il servizio senza limitazioni e non deve essere sollecitato a scelte non libere. Anche nel regime transitorio, informativa e revoca granulare rientrano negli adempimenti da completare entro il 29 ottobre 2026.
L’impatto su email marketing, marketing automation e reportistica
Come abbiamo visto, per la misurazione anonima il Garante suggerisce un pixel unico e identico per tutti i destinatari della stessa campagna. Questa funzionalità, di regola, non è presente in nessuna piattaforma di Email Marketing e Marketing Automation e non sembra risultare nella roadmap dei principali vendor. Il pixel individuale è il modo in cui questi strumenti funzionano da sempre: alimenta l’open rate per contatto, i flussi che partono dall’apertura, il lead scoring e la pulizia delle liste sugli inattivi.
Nei mesi successivi alla pubblicazione del provvedimento, i vendor si sono adeguati soprattutto sulla leva del consenso, in due modi: implementando un interruttore che spegne il tracciamento a livello di account o di singola email (vale per tutti i destinatari e obbliga a segmentare le liste a monte) oppure creando un consenso dedicato, che decide contatto per contatto l’attivazione o meno del tracking pixel. Il livello di maturità cambia molto da strumento a strumento.
Con consenso dedicato: Brevo, Klaviyo, Braze
Hanno introdotto un consenso al tracciamento delle aperture distinto dal consenso marketing: è la condizione per la revoca granulare prevista dal provvedimento, e ogni modifica è registrata con data e ora, quindi la prova da esibire in caso di contestazione c’è già. L’invio resta uno solo: è la piattaforma a decidere, destinatario per destinatario, cosa fare del pixel. Chi ha detto sì continua ad alimentare open rate, segmenti e flussi comportamentali come sempre. La differenza pratica si vede all’invio:
| Piattaforma | Cosa succede al pixel per chi ha revocato il consenso |
|---|---|
| Klaviyo, Brevo | Il pixel è ancora presente nell’email: la piattaforma non registra l’apertura, ma la richiesta tecnica verso il server parte comunque |
| Braze | Il pixel non viene inserito: la richiesta verso il server non parte |
Per questo conviene verificare con il proprio DPO come si comporta la piattaforma in uso, qualunque essa sia: non basta che il consenso o la revoca risultino registrati, perché la tenuta della soluzione davanti a una contestazione dipende anche dal meccanismo tecnico, cioè da cosa succede davvero al pixel nell’email di chi ha revocato.
Senza consenso dedicato: HubSpot, ActiveCampaign
Prevedono interruttori a livello di account e di singola email. Chi vuole continuare a misurare le aperture, o a far partire trigger dall’apertura per chi ha acconsentito, deve ricostruire tutto a mano:
- creare un campo personalizzato sul contatto che fa da registro della scelta, alimentato dai form e aggiornato fino alla revoca nel footer;
- creare segmenti di invio separati, con consenso e senza, con per ogni invio una versione con pixel e una senza;
- ripetere lo stesso lavoro sui flussi di automation, perché l’apertura non faccia partire un flusso per chi non ha dato il consenso.
Impatto sulla reportistica
Il cambiamento non riguarda solo gli invii: cambia ciò che i report possono mostrare, un punto che interessa in particolare chi deve presentare i risultati delle campagne. Quanto segue vale per i contatti senza consenso individuale; per le liste già in corso valgono i tempi del regime transitorio.
- Open rate di campagna: il dato esiste solo per i contatti con consenso, non descrive più l’intera lista e va letto tenendo conto di quanti hanno acconsentito.
- Open rate globale e anonimo: resta possibile con il pixel unico e i dati anonimizzati, ma non è riconducibile al singolo contatto e di regola le piattaforme non lo offrono.
- Lead scoring, pulizia degli inattivi, segmenti e trigger basati sull’apertura: senza consenso individuale non possono più appoggiarsi all’apertura; la logica va spostata sui click o su altri eventi.
Per i marketing manager il punto pratico è rivedere KPI e report basati sull’apertura, già poco affidabile, affiancando metriche come click e conversioni.
Dove le soluzioni possono essere contestate
- Pixel rimosso quando il tracciamento è disattivato. Risolve alla radice il problema tecnico indicato dal Garante: se il pixel non c’è, non parte nessuna richiesta verso il server e non c’è trasmissione di dati da giustificare.
- Pixel presente nell’HTML, dato scartato solo lato server. La richiesta parte comunque, con la trasmissione di dati identificativi (IP, user agent, timestamp) indipendentemente dal consenso. È un intervento successivo alla ricezione, non preventivo, e da solo non soddisfa il principio di privacy by design dell’art. 25 GDPR, richiamato dal provvedimento, che suggerisce di agire sulla generazione del pixel e non solo sul trattamento a valle.
In assenza di una soluzione che elimini del tutto il rischio conviene adottare misure di salvaguardia: minimizzazione dei dati raccolti dal pixel, attivazione tempestiva di informativa e revoca granulare, documentazione formale del rischio residuo, confronto scritto con il fornitore della piattaforma. Quali misure adottare e in quale combinazione, va valutato caso per caso con il proprio DPO. L’impianto non azzera il rischio di contestazione, ma costruisce una posizione difendibile allo stato dell’arte attuale.
Cosa fare, qualunque sia la piattaforma
- Informativa privacy: dichiarare in modo esplicito l’uso dei tracking pixel, le finalità e la base giuridica.
- Testi dei consensi nei form: integrare il tracciamento nel consenso promozionale in modo neutro, oppure prevedere una raccolta dedicata dove necessario.
- Revoca granulare nel footer di ogni email: non solo “disiscriviti”, ma anche un touchpoint per aggiornare i consensi e continuare a ricevere le email senza tracciamento.
- Registro delle scelte: registrare e conservare le scelte degli utenti, perché in caso di contestazione l’onere della prova è del titolare.
- Flussi e piano editoriale: l’apertura non va rilevata su chi non ha dato il consenso e, senza consenso individuale, non può innescare un flusso né segmentare gli invii. Vanno ripensati, per esempio spostando la logica sui click o su altri eventi.
- Confronto con il DPO sulla soluzione della piattaforma in uso: quanto si discosta dal modello “ideale” del Garante e quale rischio residuo comporta.
Le Linee Guida lasciano però alcuni margini, cioè casi in cui il pixel può essere usato senza consenso specifico: le email legate alla sicurezza dell’account e all’autenticazione (es. conferma account, reset password) e i messaggi istituzionali o di servizio che il titolare ha l’obbligo giuridico di inviare. In entrambi i casi il pixel serve alla sicurezza o a un obbligo di legge, non a finalità promozionali. Il nodo riguarda quindi soprattutto il marketing promozionale con misurazione individuale: newsletter, campagne e automazioni basate sull’apertura, cioè l’email usata come leva commerciale, dove le deroghe non sono previste.
Se si invia anche all’estero
Il Garante ha applicato un principio europeo, la direttiva ePrivacy, comune a tutta la UE. A ottobre 2026 solo Italia e Francia hanno pubblicato un testo specifico sui tracking pixel:
- Francia: raccomandazione CNIL del 12 marzo 2026 (Journal Officiel, 14 aprile), quasi sovrapponibile e più stringente. Il termine di tre mesi è scaduto il 14 luglio 2026 e da allora la CNIL ha annunciato l’avvio dei controlli. Il consenso unico è ammesso solo in alcuni casi (prospezione commerciale, personalizzazione, adattamento della frequenza); negli altri serve il consenso separato tra promozionale e tracking pixel.
- Germania: nessun documento dedicato, ma il tracciamento delle aperture ricade già sotto il § 25 TDDDG. Stesso esito sostanziale, senza scadenza nazionale.
- Spagna, Paesi Bassi, Belgio: nessuna linea guida dedicata, ma stessa base giuridica: art. 5(3) ePrivacy e Linee Guida EDPB 2/2023.
La regola europea esiste già, ma solo Italia e Francia l’hanno resa esplicita con un documento nazionale: negli altri Paesi, Germania compresa, si applica la stessa base giuridica senza indicazioni operative dedicate. Chi invia oltre confine deve quindi prepararsi a vederla applicata un Paese alla volta, con tempistiche, controlli e formule di consenso diverse: una configurazione valida ovunque probabilmente non esisterà. Se liste e flussi sono condivisi tra mercati, il consiglio è allinearsi fin da subito, previa consultazione del DPO, allo standard più stringente.
Come arrivare preparati al 29 ottobre 2026
Alla scadenza manca ormai poco e, tra mappatura, confronti interni e implementazione tecnica, il tempo passa in fretta. Conviene trattare la scadenza come un progetto e non come una checklist dell’ultimo minuto, partendo subito dal capire dove si è davvero scoperti.
In Instilla accompagniamo i clienti in un percorso per fasi:
- Mappatura completa di consensi attivi, piano editoriale e flussi, per capire quali invii possono usare il tracciamento individuale e dove servono interventi.
- Proposta di adeguamento e roadmap di implementazione.
- Confronto sinergico con il DPO e con gli altri partner tecnologici coinvolti.
Se gestisci campagne email e vuoi arrivare alla scadenza con consensi in regola, flussi di automation e piano editoriale ripensati e una piattaforma impostata correttamente, richiedi una consulenza: partiamo dalla tua situazione attuale per costruire un piano di adeguamento su misura.
Fonti
- Garante per la protezione dei dati personali, Provvedimento n. 284 del 17 aprile 2026, Linee guida in materia di utilizzo di tracking pixel nelle comunicazioni di posta elettronica (Gazzetta Ufficiale, Serie Generale n. 98 del 29 aprile 2026, doc. web n. 10241943)
- CNIL, Recommandation relative aux pixels de suivi dans les courriers électroniques, delibera n. 2026-042 del 12 marzo 2026
- EDPB, Guidelines 2/2023 on Technical Scope of Art. 5(3) of ePrivacy Directive, versione finale del 7 ottobre 2024
- Direttiva 2002/58/CE (ePrivacy), art. 5(3)
- Art. 122 Codice Privacy (d.lgs. 196/2003)
- Regolamento (UE) 2016/679 (GDPR), art. 25
- § 25 TDDDG (Germania)
- Klaviyo, Tracking pixels in email: the new EU consent guidelines, explained, di Shane McElroy, 13 luglio 2026
- Klaviyo, How to manage open tracking consent
- Brevo, About email tracking pixels and the CNIL recommendation in Brevo
- HubSpot, Manage marketing email open and click tracking
- HubSpot, Turn off tracking for a marketing email
- Braze, Email open pixel and click tracking